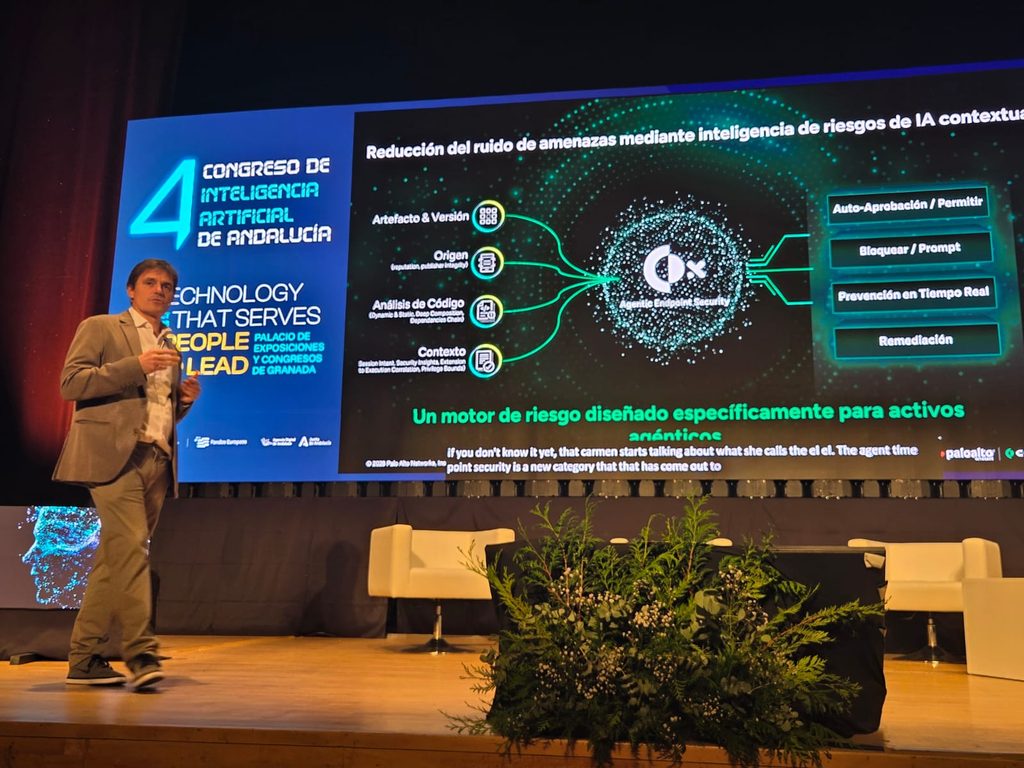
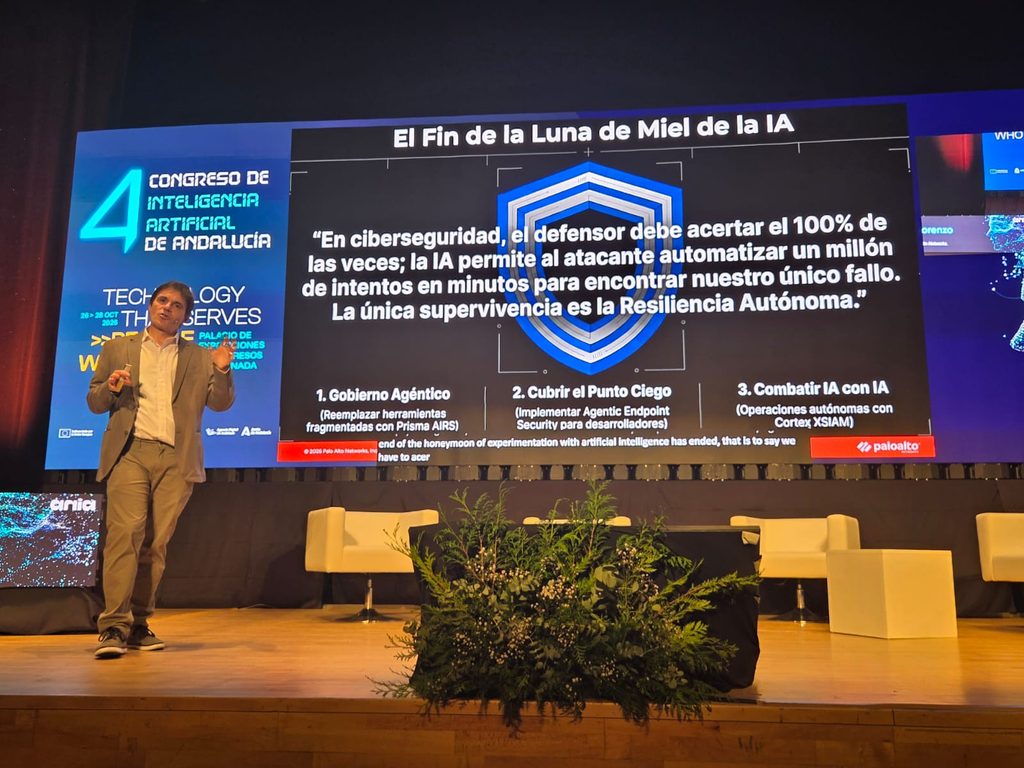
El arranque de la última jornada del 4º Congreso de Inteligencia Artificial de Andalucía (#AndalucIA26) en el Palacio de Congresos de Granada situó sobre la mesa una advertencia técnica urgente para la seguridad corporativa. En una ponencia bajo el lema «Desplegar con valentía», José Antonio Lorenzo, Solutions Consultant Manager en Palo Alto Networks, expuso la fractura operativa que vive el sector: no es posible combatir ataques coordinados a velocidad de máquina con modelos de defensa que todavía operan a velocidad humana.
La brecha temporal: Ataques en 15 minutos frente a parches que tardan 55 días
La asimetría entre atacantes y defensores ha alcanzado un punto crítico debido a la automatización algorítmica. Mientras que la media industrial para auditar y aplicar parches de seguridad en infraestructuras complejas se dilata hasta los 55 días, los grupos atacantes apoyados en modelos de frontera y herramientas automatizadas convierten vulnerabilidades recién publicadas en exploits funcionales en menos de 15 minutos. Los ciberdelincuentes ya no buscan únicamente vulnerar un perímetro estático; ejecutan ataques híbridos que saltan de forma lateral a través del 87% de las superficies corporativas, aprovechando la identidad digital y el software de código abierto para infiltrarse de manera silenciosa.
El colapso del SOC: El 75% de las brechas quedan registradas pero no se detectan
Esta disparidad desborda por completo a los equipos de los Centros de Operaciones de Seguridad (SOC). Con millones de eventos y miles de alarmas disparándose en consolas desconectadas y discontinuas, el 75% de las brechas de seguridad quedan registradas en los sistemas pero pasan inadvertidas para los analistas humanos, sepultadas bajo un volumen ingestionable de ruido operativo. Ante atacantes que automatizan miles de ofensivas simultáneas y alcanzan la exfiltración de datos en una mediana de apenas 72 minutos, la capacidad de respuesta manual queda completamente sobrepasada.
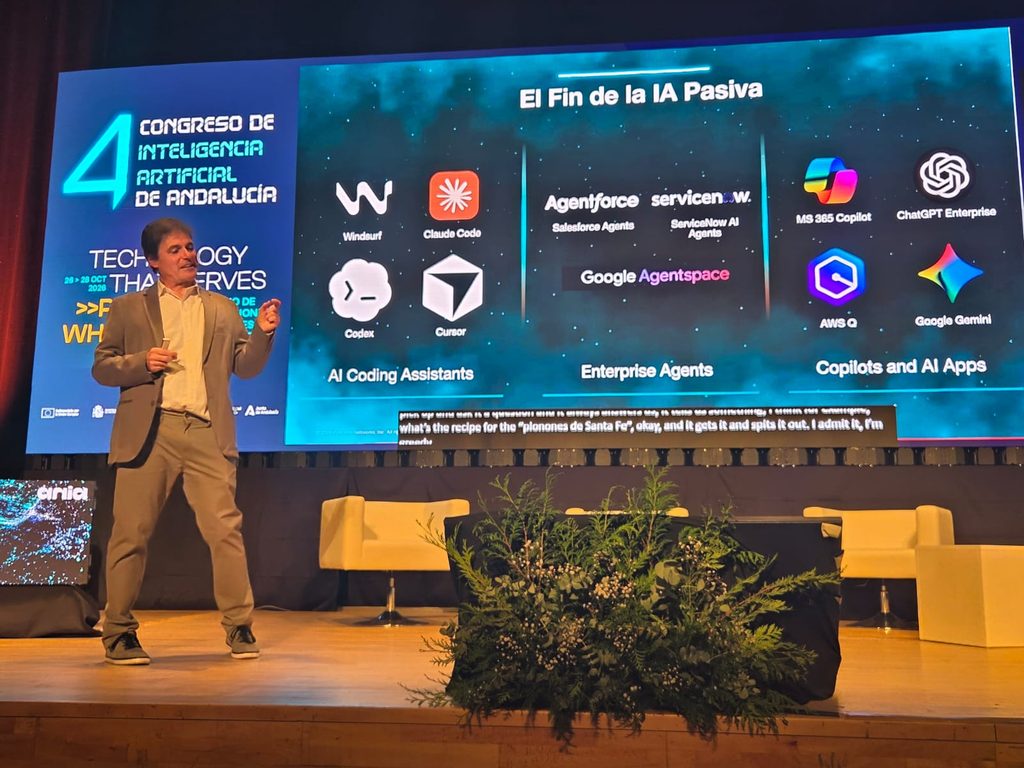
El fin de la IA pasiva: De copilotos de texto a la superficie de riesgo agéntica
A este escenario se suma una transición operativa de fondo: el fin de la IA pasiva. El ecosistema corporativo ha pasado de interactuar con sencillos consultorios conversacionales o copilotos de texto a desplegar agentes autónomos con capacidad de ejecución. Herramientas de programación como Cursor, Claude Code, Windsurf o Codex, agentes empresariales integrados en plataformas como Salesforce (Agentforce) o ServiceNow, y asistentes con acceso a terminales y bases de datos han expandido drásticamente la superficie de riesgo. Cada agente que opera sobre un sistema local, consume registros MCP (Model Context Protocol), instala complementos de repositorios externos o enlaza con infraestructuras cloud abre nuevos vectores de inyección indirecta de prompts, envenenamiento de memoria y manipulación de llamadas a herramientas.
El peligro de la fragmentación: Las soluciones aisladas alimentan al atacante
El mercado corporativo reaccionó inicialmente a este fenómeno multiplicando soluciones de seguridad puntuales: pasarelas para modelos de lenguaje, escáneres estáticos, herramientas de red teaming o gestores de identidad agéntica. Sin embargo, tal como remarcó Lorenzo, este enfoque genera silos de información donde las defensas no comparten contexto. Estos puntos de fricción e incompatibilidad entre herramientas desconectadas no resuelven el problema; al contrario, se convierten en la oportunidad perfecta para que el atacante se cuele entre las costuras de la infraestructura.
Plataforma uniforme y gobierno centralizado: Control del ‘Shadow AI’
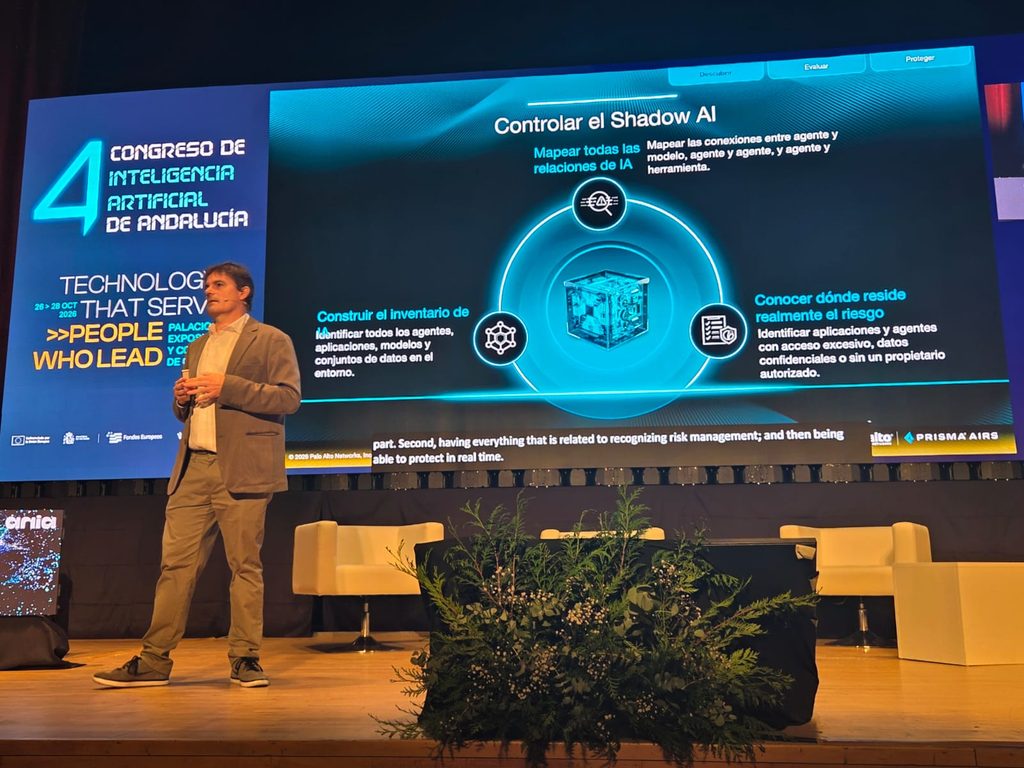
Frente a esta dispersión, la estrategia de Palo Alto Networks pasa por consolidar una plataforma uniforme que permita gobernar de forma centralizada aplicaciones, agentes y herramientas mediante arquitecturas como Prisma AIRS y su AI Gateway. Este planteamiento exige tres pasos prioritarios:
- Controlar el Shadow AI: Erradicar el uso clandestino de herramientas de IA construyendo un inventario exhaustivo de cada modelo, agente y conjunto de datos activo en la organización.
- Mapeo integral de relaciones: Trazar de forma continua las interacciones cruzadas entre agente y modelo, agente y agente, y agente y herramientas externas.
- Identificación del riesgo real: Delimitar con precisión qué aplicaciones y agentes cuentan con acceso excesivo a datos confidenciales o carecen de un propietario autorizado, aplicando políticas estrictas de mínimo privilegio e identidades verificadas en tiempo de ejecución.
Auditoría continua con enjambres de IA: El nuevo ciclo de Red Teaming
Asimismo, Lorenzo defendió que las auditorías de seguridad no pueden seguir concibiéndose como trámites burocráticos anuales destinados a cumplir normativas. La protección corporativa exige una evaluación continua implementada mediante enjambres de IA dedicados a labores de Red Teaming. Estos agentes defensivos simulan ataques de inyección, exfiltración y escalada de privilegios en un bucle cerrado y automatizado: probar, encontrar, corregir y volver a probar. La plataforma centralizada permite además balancear cargas en tiempo real y conmutar peticiones entre más de 3.000 modelos si una infraestructura sufre degradación o saturación por ataques de denegación de servicio.
Transformación de equipos y control humano: La máquina al servicio del criterio
En este proceso de automatización defensiva, Lorenzo subrayó que la tecnología no busca desplazar a los profesionales, sino reconvertir las funciones de los equipos de ciberseguridad. La inteligencia contextual de riesgos filtra el ruido para autorizar flujos legítimos o bloquear anomalías en milisegundos, reservando la supervisión y el control humano para las decisiones de mayor criticidad.
Cuando la ofensiva digital se coordina y ejecuta a velocidad de máquina, la supervivencia de la infraestructura corporativa depende de erigir defensas capaces de responder con la misma inmediatez algorítmica.
Déjanos tu opinión en los comentarios y únete a la discusión en Instagram, Facebook y YouTube.

