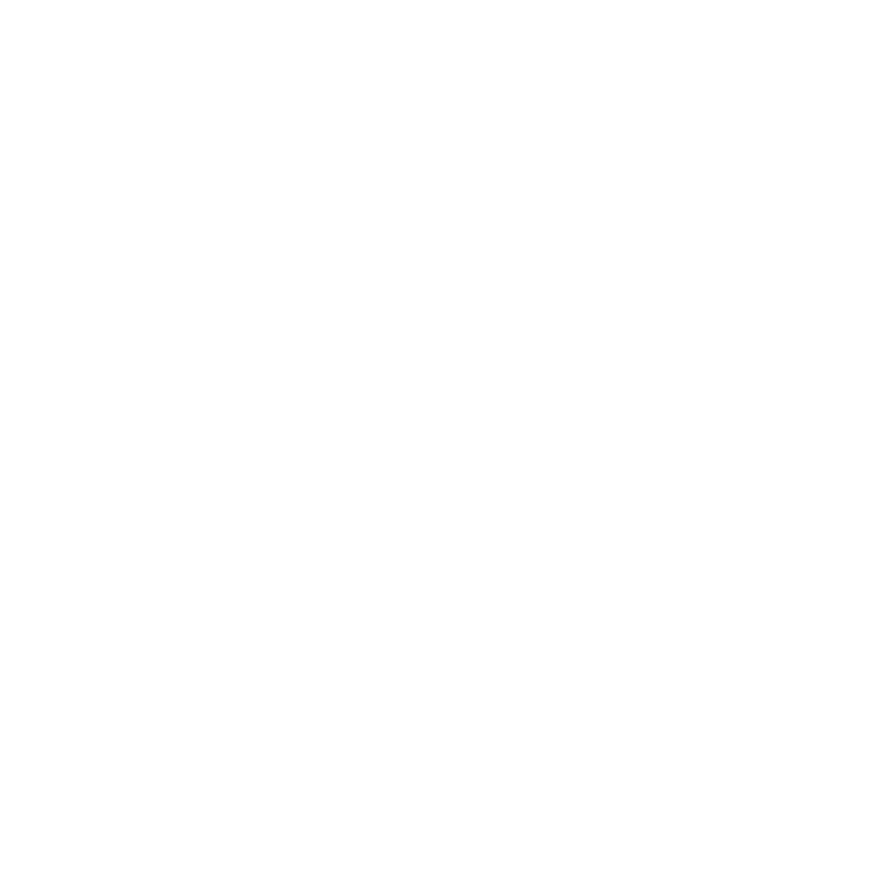
Las estafas corporativas mediante clonación de voz y generación sintética de vídeo en tiempo real se han convertido en una pesadilla para los departamentos de ciberseguridad. Para atajar esta vía de fraude en el entorno corporativo, la plataforma de comunicación de Redmond prepara un cortafuegos directo en sus reuniones. Según ha revelado el portal especializado Windows Latest, Microsoft Teams permitirá que herramientas certificadas de terceros escaneen el audio y el vídeo de las videollamadas para detectar deepfakes.
El despliegue de este sistema arrancará de forma progresiva a mediados de noviembre y alcanzará a las aplicaciones de escritorio de Windows, clientes para Mac y la versión web del servicio.
Funcionamiento técnico: Bots guardianes y la API ‘reportSyntheticMedia’
Microsoft ha optado por no desarrollar toda la capa analítica de detección dentro de su código nativo, delegando esa tarea en firmas especializadas en verificación forense audiovisual. En la práctica, Teams actuará como soporte de ejecución y canalizador de advertencias: mostrará avisos emergentes cuando salte una alarma y facilitará opciones de bloqueo o expulsión inmediata.
La arquitectura de este escudo ya se encuentra documentada en la versión beta de la API Microsoft Graph, bajo el endpoint denominado reportSyntheticMedia:
- Autorización estricta del administrador: Los sistemas de detección operarán mediante bots autorizados que necesitarán el permiso específico
Calls.ReportSyntheticMedia.Allconcedido por la organización para poder sumarse a la llamada. - Etiquetado y métricas en vivo: Una vez conectado a la reunión, el bot audita las señales de los participantes y devuelve una puntuación de confianza entre 0,0 y 1,0, acompañada de una categorización de riesgo de falsificación que oscila entre bajo, medio o alto.
Privacidad y tratamiento de datos corporativos
Permitir que un agente externo procese el flujo continuo de imagen y voz en una reunión de empresa abre un frente inmediato sobre la privacidad de la información.
En sus declaraciones oficiales de cumplimiento normativo, Microsoft ha subrayado que los proveedores autorizados tendrán acceso directo al flujo de las señales audiovisuales en vivo. Por este motivo, la compañía traslada la responsabilidad legal a los administradores de sistemas, quienes deberán auditar previamente los términos de servicio, las políticas de retención y los protocolos de procesamiento de datos de cada proveedor externo antes de activar la integración en sus redes.
La paradoja de meter un espía en la reunión para evitar a un impostor
El movimiento de Microsoft era inevitable tras los sonados fraudes millonarios en los que empleados autorizaron transferencias bancarias engañados por videollamadas con clones de sus directores generales. Sin embargo, la solución elegida plantea un dilema mayúsculo para los entornos corporativos: para evitar que un atacante suplante una identidad, la empresa debe autorizar a un tercero a escuchar, ver y procesar todo lo que se dice y comparte en tiempo real dentro de una sala virtual. Delegar la detección forense en proveedores satélite demuestra que ni la propia Microsoft tiene la capacidad computacional o los algoritmos listos para frenar la manipulación de medios a gran escala. Queda por ver cuántas empresas con secretos industriales estarán dispuestas a meter a un bot externo a monitorizar sus llamadas estratégicas solo por el miedo a los deepfakes.
¿Confiarías en una herramienta de terceros analizando en tiempo real la cámara y el micrófono de tus reuniones o consideras que el riesgo para la privacidad supera la amenaza de los deepfakes? ¡Te leemos en los comentarios! Y no te olvides de seguir a Gurú Tecno en YouTube, Instagram y Facebook.

