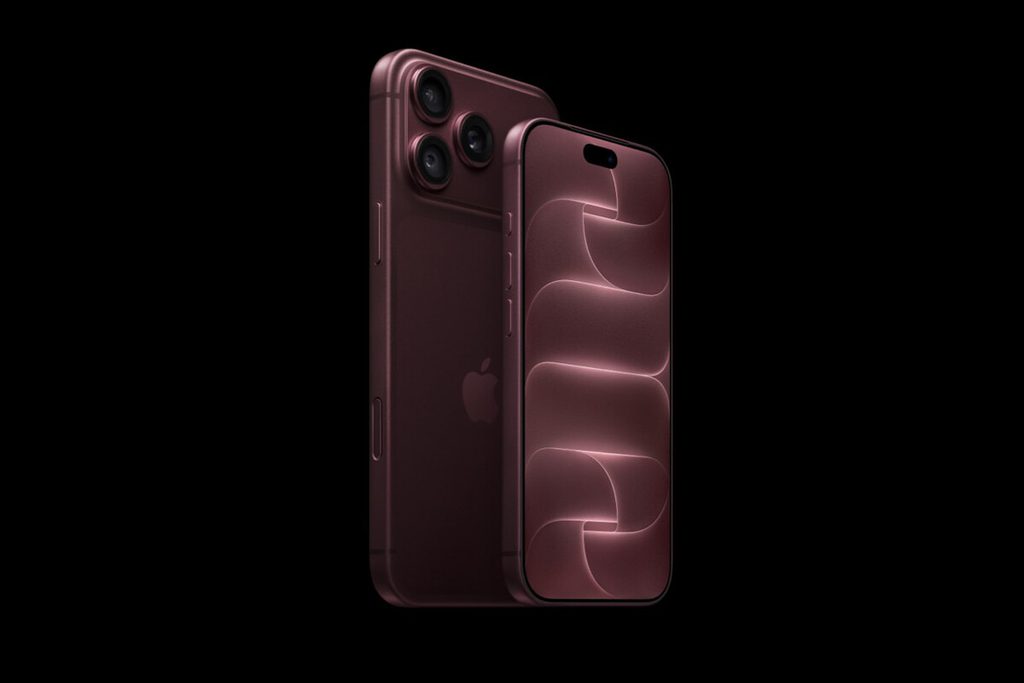
La seguridad de Apple acaba de encajar un derechazo en toda la mandíbula que hace temblar los cimientos de Cupertino. Durante la prestigiosa conferencia de seguridad ofensiva Hexacon celebrada en París, la firma especializada Calif.io ha dinamitado el mito de la impenetrabilidad moderna al demostrar en directo un «jailbreak perfecto» (untethered) en un flamante iPhone 18 Pro equipado con iOS 27.0.1.
Y lo más doloroso para los ingenieros de la manzana: los privilegios de root se mantienen intactos incluso después de apagar y reiniciar por completo el dispositivo, sin necesidad de conectarlo a ningún ordenador.
¿Por qué este golpe sobre la mesa es una auténtica pesadilla para Apple?
Hoy en día, hackear un teléfono móvil de gama alta no es cosa de un simple script o una vulnerabilidad aislada. Los iPhones modernos funcionan como auténticas fortalezas digitales donde los atacantes se ven obligados a encadenar múltiples vulnerabilidades complejas de forma milimétrica:
- El muro del hardware: Deben saltar el entorno aislado (sandbox), tomar el control del núcleo (kernel) y esquivar protecciones críticas a nivel físico como los códigos de autenticación de punteros (PAC).
- El fantasma del reinicio (Untethered): La verdadera hazaña técnica de esta demostración en París no ha sido lograr el acceso con privilegios de administrador temporal, sino burlar la verificación del código de arranque de Apple (Secure Boot Chain).
En plena demostración en directo ante los ojos de la élite de la ciberseguridad mundial, los investigadores reiniciaron el iPhone 18 Pro, lo desbloquearon con un código PIN convencional y abrieron de inmediato una sesión SSH como usuario root confirmando la versión exacta de iOS 27.0.1. ¡Magia negra de la ingeniería inversa!
Hermetismo total: Cero herramientas públicas (por ahora)
Si estabas frotándote las manos pensando en liberar tu dispositivo este fin de semana, toca frenar la euforia. Siguiendo el protocolo ético de la industria para no dejar los sistemas de millones de usuarios expuestos a la intemperie antes de que la propia compañía mueva ficha, Calif.io no ha publicado ninguna herramienta descargable, exploit o detalles técnicos.
La compañía se ha limitado a confirmar que la información relevante se liberará a su debido tiempo. Además, por si fuera poco, en la misma conferencia demostraron otras lindezas técnicas como un ataque de un solo clic a la aplicación Signal y vulnerabilidades ligadas a iMessage.
La ilusión de la perfección digital se desmorona
Nos venden una y otra vez que la tecnología punta es infalible, que los ecosistemas cerrados son murallas chinas y que la privacidad por diseño es una verdad absoluta. Y luego llega un grupo de investigadores independientes en una sala de París y demuestran que, con el suficiente talento y persistencia, el sistema operativo más pulido del mercado puede descoserse desde dentro. Apple tendrá que ponerse las pilas muy rápido si no quiere ver cómo su corona de seguridad empieza a hacer aguas por todas partes.
Y tú, ¿sigues confiando ciegamente en la seguridad hermética de iOS o tenías claro que tarde o temprano la ingeniería ofensiva iba a reventar las costuras del iPhone 18 Pro? Déjanos tu opinión en los comentarios y únete a la discusión en Instagram, Facebook y YouTube.

